Giới thiệu
Tổng quan
ℹ️ Information: Bài lab này trình bày cách triển khai một kiến trúc mạng có khả năng mở rộng, kết nối nhiều VPC bằng AWS Transit Gateway.
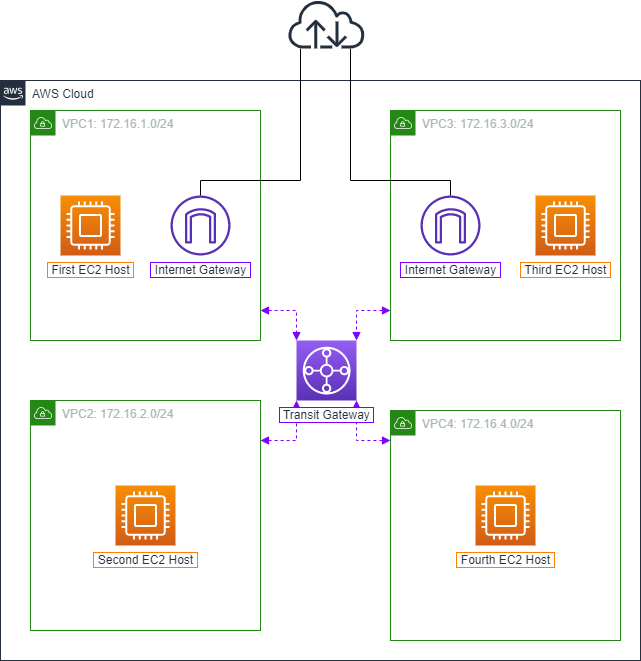
Trong bài lab này, bạn sẽ triển khai kiến trúc sau để kết nối bốn VPC với nhau thông qua AWS Transit Gateway:
VPC Peering vs Transit Gateway
ℹ️ Information: Trong bài lab trước “Thiết lập VPC Peering”, bạn đã tìm hiểu cách kết nối hai VPC bằng VPC Peering. Hãy cùng tìm hiểu vì sao Transit Gateway phù hợp hơn cho các kết nối nhiều VPC.
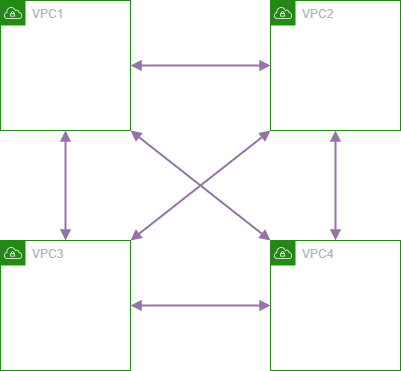
💡 Pro Tip: Với bốn VPC, bạn sẽ cần sáu kết nối VPC Peering. Con số này tăng theo cấp số mũ khi có nhiều VPC hơn, khiến VPC Peering kém khả năng mở rộng cho các kiến trúc mạng phức tạp.
AWS Transit Gateway (TGW)
ℹ️ Information: AWS Transit Gateway là một network transit hub cho phép bạn kết nối VPC và mạng on-premises thông qua một gateway duy nhất. Nó hoạt động như một cloud router, giúp đơn giản hóa kiến trúc mạng và giảm số lượng kết nối cần thiết.
Lợi ích chính:
- Quản lý mạng tập trung
- Định tuyến đơn giản hơn
- Giảm độ phức tạp vận hành
- Hỗ trợ nhiều network protocols
AWS Transit Gateway Attachment
ℹ️ Information: Transit Gateway Attachments được dùng để kết nối VPC với Transit Gateway của bạn. Chúng hoạt động ở cấp Availability Zone (AZ), cho phép tất cả subnet trong một AZ kết nối tới Transit Gateway thông qua một attachment duy nhất.
🔒 Security Note: Transit Gateway Attachments hỗ trợ encryption in transit và có thể dùng cùng AWS PrivateLink để tăng cường bảo mật.
⚠️ Warning: Bài lab này sẽ phát sinh chi phí trên AWS account của bạn:
- EC2 instances sẽ chạy với t3.nano
- Phí sử dụng Transit Gateway sẽ được áp dụng
- Hãy nhớ dọn dẹp tất cả tài nguyên sau khi hoàn thành bài lab để tránh phát sinh chi phí liên tục